
脅威インテリジェンス プラットフォーム (TIP) は、さまざまなソースからデータを収集、分析、文脈化して、組織がサイバー脅威を予測し、優先順位を付けて、侵害が発生する前に対応できるようにします。
現在、デジタル リスクの状況は進化し続けており、攻撃者は AI、自動化、高度な回避技術を活用しています。これにより、適切な脅威インテリジェンス プラットフォームを選択できるようになりますプロアクティブな防御に不可欠.
いくつかのサービスをテストして検討した結果、2026 年のベスト 10 の脅威インテリジェンス プラットフォームのリストをまとめました、機能、データ ソース、自動化機能、およびそれらがセキュリティ チームが新たな脅威の先を行くのにどのように役立つかを比較します。
研究に関するプロのヒント: これらのプラットフォームのいずれかをテストまたはログインする前に、。プライバシーの重要な層を追加し、不要な視線から偵察を守ります。最高の脅威インテリジェンスであっても、その安全性はアクセスに使用する接続によって決まります。
上位の脅威インテリジェンス プラットフォーム – クイック リスト
お急ぎですか?以下の最高の脅威インテリジェンス サービスの概要をご覧ください。
- ノードステラー:実際に使えるインテルに特化した新しい会社です。
- 記録された未来:実用的なサイバー脅威の洞察と早期警告を提供するリアルタイムの脅威インテリジェンス プラットフォーム。
- クラウドストライク ファルコン X: 一流のエンドポイント セキュリティ パッケージを備えた優れた脅威ハンティング。
- パロアルトネットワーク Cortex XSOAR: このツールはセキュリティ対応を自動化します。
- 脅威ストリームの異常: インテル フィードをまとめて理解することで知られています。
- ゼロフォックス:彼らはあなたのソーシャルメディアでの存在感を守るのが得意です。
- ミスプ: 必須のオープンソース インテル共有ハブ。コミュニティ主導型です!
- インテル 471: 犯罪フォーラムを監視して確かな情報を提供します。
- マンディアントの脅威インテリジェンス: 最前線の専門知識。彼らは大きな侵害をすべて見てきました。
- SOCプライム: セキュリティ専門家によるクールなコードとしての検出プラットフォーム。
脅威インテリジェンス プラットフォーム (TIP) とは何ですか?
重要なプロジェクトの最中に突然データ侵害に見舞われたことを想像してみてください。セキュリティ チームは、無数のログ、ランダム フィード、アラートを凍結されたままにしており、明確な状況はなく、原因も対処方法も誰も知りません。 Threat Intelligence Platform (TIP) を使用すれば、そのような混乱を経験する必要はありません。
ヒントはあなたのようなものですセキュリティチームの中央指令センター。それだけではありませんランダムな脅威データを収集します;また、あらゆる場所 (ハッカーのチャット ルーム、ダークネットフォーラム、グローバル センサー ネットワーク、さらには独自のシステムなど)。
サイバーセキュリティ専門家向けの最高の脅威インテリジェンス プラットフォームの中核的な仕事は、ノイズを除去し、点と点を結び、明確で実用的な警告を発します。。 「これが脅威です。これがその背後にあるグループです。そして、これがまさに状況を阻止するために今すべきことです。」といったものです。
ヒントは、チームがその膨大なデータを解釈できるデータに変換するのに役立ち、チームは検索を絞り込むことができます。コンテキストを提供するので、より迅速に意思決定を行い、手に負えなくなることを回避できます。こうすることで、「攻撃を受けた」という受け身の姿勢から、「彼らが攻撃の道具を集めているのが見える。攻撃が始まる前に阻止しよう」という積極的な姿勢に素早く移行することができます。
簡単に言うと、TIP は情報を最良の防御手段に変えます。
優れた脅威インテリジェンス プラットフォームとは何でしょうか?
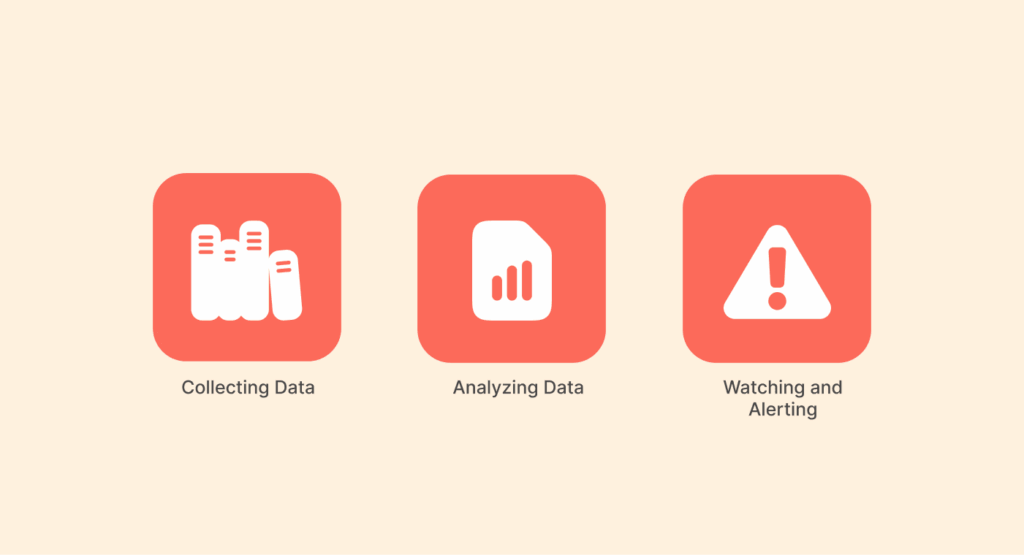
優れたプラットフォームは、ユーザーが自分で物事を理解するのではなく、チームとして機能して、何が起こっているのかを理解するのに役立ちます。
1. データの収集
すべてはここから始まります。優れたプラットフォームは、無料のソース、有料の情報、独自のシステムからのログ、情報を共有するグループなど、あらゆる場所からデータを収集します。目標は、散在するすべての情報を 1 か所にまとめることです。集まれば集まるほどお得です.
2. データの分析
このプラットフォームは、分析、機械学習、人間の洞察を使用して物事を整理します。イベントを整理し、ノイズを取り除き、懸念すべき侵害の兆候を提供します。さて、ランダムな IP アドレスには何らかの意味があり、それが問題となる理由がわかりました。
3. 監視と警告
プラットフォームは単なる古いアーカイブではありません。ニュースフィードのように見続けます。プラットフォーム新しいデータが入ってくると脅威を検出し、どの程度危険なものであるかに基づいてアラートを送信します。チームは、推測したり待ったりすることなく、必要なときに必要な情報を入手できます。
4. インシデントへの対処
インシデントが発生した場合は迅速に行動しなければなりません。アラートを受け取り、「誰が、何を、いつ」をまとめるのに何時間も費やしたことはありませんか?良いヒントがそれを解決します。これはセキュリティ ツールの結合組織のようなものです。既存のツールと統合することで、面倒な作業を自動化し、悪意のある IP をブロックし、フォレンジック データを収集し、攻撃の足跡を追跡します。
決して推測する必要はありません。すべてが明らかです (発生源、被害経路、攻撃者が使用したドアの正確な施錠方法がわかります)。
5. 脅威に関する情報の配布
優れたインテリジェンスもプラットフォーム上に留まっていると役に立ちません。プラットフォームは、アナリスト向けの詳細なアラートや上司向けの簡単な概要など、情報を必要とする人に情報を提供します。また、他のツールにも情報を送信し、あらゆる場所の防御を強化します。
6. 自動化とオーケストレーション
ここからが本当に楽になります。自動化は、決して時間切れになることのない、疲れを知らないアシスタントだと考えてください。脅威データを収集し、それをコンテキストで強化し、何かが疑わしい場合には事前定義された応答をトリガーするなど、反復的な作業を処理します。
しかし、これらのプラットフォームが賢くなるにつれて、想像を絶するほど大規模なデータセットを解析するために、より強力な人工知能が使用されています。これには機密情報や個人情報が含まれる場合があります。この驚異的なパワー (AI のおかげで) は、新たな一連の複雑な疑問をもたらします。 AI が私たちをどのように保護するのか、また新たなプライバシー リスクを生み出すのか、セキュリティにおける AI の諸刃の剣について興味があるのであれば、AI とプライバシーを深く掘り下げ、この重要なバランスを探ります.
そのため、オーケストレーションでは、すべてのセキュリティ ツールが完全に同期して連携できるようにすることで、さらに一歩前進します。
たとえば、フィッシング警告が表示された場合、統合されたシステムは即座に電子メールを隔離し、侵害されたアカウントを無効にし、関連するマルウェアがないかネットワークをスキャンします (すべて手動介入なし)。通常は数時間かかる作業が数秒で完了します。
これが最新の脅威インテリジェンス プラットフォームの真の力です。脅威について知らせるだけではありません。エスカレートする前に積極的に彼らを無力化するのに役立ちます。何が強力な TIP なのかを理解したところで、これらの機能を真に実現するプラットフォームを詳しく見てみましょう。
プラットフォームの選択はギャンブルのように感じるかもしれません。成果が出ないものに時間を無駄にしたくないでしょう。そこで、それらを調べてみました。それぞれの良い点、悪い点、そして実際に誰のために作られたのかを以下に示します。
1. ノードステラー
NordStellar は、次の目的で構築された強力な脅威インテリジェンス プラットフォームです。リアルタイムの監視と自動対応を通じて、組織がサイバー リスクに先手を打つことができるように支援します。Nord Security のサイバーセキュリティ チームによって開発されたこのサービスは、脅威が本格的なインシデントに発展する前に、データ漏洩、認証情報の漏洩、ブランドのなりすまし、ダークウェブの活動を検出することに重点を置いています。
これらのプラットフォームは、アンダーグラウンド フォーラム、マーケットプレイス、侵害データベースを継続的にスキャンし、明確なコンテキストを備えた実用的なアラートを配信するため、セキュリティ チームは迅速に対応できます。直感的なダッシュボード、自動化されたワークフロー、統合しやすい設計これは、不必要な複雑さを排除したエンタープライズレベルの脅威インテリジェンスを必要とする企業にとって特に役立ちます。
長所
- 使いやすい
- ケースの管理に適しています
- 情報をセキュリティ活動に結び付ける
- 主要なフィードを 1 か所にまとめます
短所
- まだ統合を追加中
- 大手企業ほど古いデータを持っていない可能性があります
2. 記録された未来
Recorded Future は、市場で最も確立されたインテリジェンス主導型の脅威インテリジェンス プラットフォームの 1 つであり、大量のデータ収集と高度な分析。オープンなウェブ全体にわたる数十億のデータポイントを継続的に監視します。ダークウェブ (インターネットの隠れた怪しい部分)、技術ソース、非公開フォーラムを利用して、新たな脅威をリアルタイムで特定します。
Recorded Future は、機械学習と自然言語処理を使用して、一見無関係に見える信号を結び付け、実用的な洞察、リスク スコア、予測インテリジェンスを提供します。 SIEM (セキュリティ情報およびイベント管理)、SOAR (セキュリティ オーケストレーション、自動化、および応答)、およびセキュリティ ツールとの強力な統合により、大規模な組織に最適複雑な環境全体での詳細な可視性、事前の脅威検出、迅速な対応が必要です。
長所
- 何が起こるかを知らせる優れたリアルタイムアラートとリスクスコア
- 他の企業やあなたのブランドを監視するのに適しています
- 見た目も良くて使いやすい
- あらゆる場所からの大量のデータ
短所
- 小規模なチームの場合は情報が多すぎる可能性があります
- 費用がかかります
3. クラウドストライク ファルコン X
CrowdStrikes Falcon X は、敵の行動に対するリアルタイムの深い洞察を必要とする組織向けに設計されたプレミアム脅威インテリジェンス プラットフォームです。 CrowdStrike をベースに構築広大なグローバルセンサーネットワーク, Falcon X は、エンドポイント テレメトリ、敵対者の追跡、専門家のインテリジェンスを組み合わせて、高度にコンテキスト化された脅威データを提供します。
それ詳細な攻撃者のプロファイル、キャンペーン分析、侵害の兆候 (IOC) を提供します。これは、セキュリティ チームが何が起こっているのかだけでなく、なぜ起こっているのかを理解するのに役立ちます。 Falcon X は、CrowdStrike Falcon エコシステムへのシームレスな統合により、企業規模での迅速な調査、自動応答、プロアクティブな脅威ハンティングを可能にします。
長所
- 一流のデバイス保護で優れた機能を発揮
- インテルは脅威を追跡し阻止するための武器と化す
- すでに CrowdStrike を使用しているチームにとって簡単
- 実際のマルウェアを見つけるのが得意
短所
- パッケージ全体が高価になる可能性がある
- 独自の情報調査を行う場所ではありません
4. パロアルトネットワークスの Cortex XSOAR
パロアルトネットワークスの Cortex XSOAR は、大規模なインシデント対応と脅威管理を合理化するように設計された強力なセキュリティ オーケストレーション、自動化、および対応 (SOAR) プラットフォームです。脅威インテリジェンス、ケース管理、自動化されたワークフローが 1 つのインターフェイスに統合され、セキュリティ チームが脅威をより迅速に検出、調査、修復できるようになります。
Cortex XSOAR は、幅広いセキュリティ ツールとデータ ソースにより、組織は反復的なタスクを自動化し、アラート疲労を軽減し、一貫した対応アクションを確保できます。。組み込みのプレイブックと高度な分析により、チームが事後的な防御からプロアクティブな脅威軽減に移行するのに役立ちます。
長所
- 狂ったように自動化して整理する
- 大量のさまざまなツールからの情報を 1 か所にまとめます
- 問題の修正がはるかに速くなります
- 単純なセットアップでも非常に複雑なセットアップでも機能します
短所
- Intel を使い始めたばかりの場合は多すぎるかもしれません
- セットアップには多少の作業が必要です
5. ThreatStream の異常
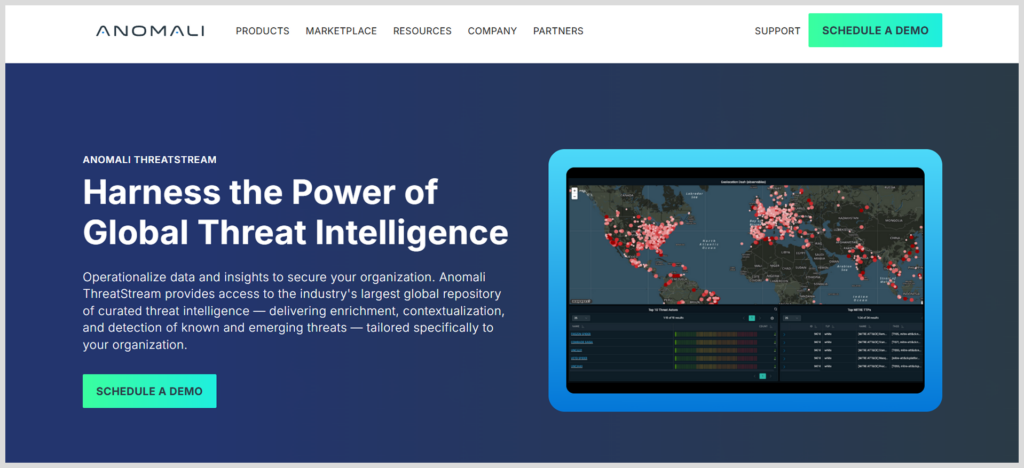
Anomali ThreatStream は、組織が幅広いソースから脅威データを収集、分析し、それに基づいて行動できるように設計された堅牢な脅威インテリジェンス プラットフォーム。オープン、商用、および内部フィードからのインテリジェンスを集約し、コンテキストを付加して信頼性の高い侵害指標 (IOC) を提供します。
ThreatStream にはスコアリング、相関付け、優先順位付けが組み込まれており、セキュリティ チームが最も重要な脅威に集中できるように支援します。シームレスですSIEM、SOAR、セキュリティツールとの統合インテリジェンスの運用が容易になると同時に、自動化機能によりノイズが削減され、セキュリティ運用全体の応答時間が短縮されます。
長所
- 脅威データの収集と接続に優れています
- 大量のさまざまな脅威フィードに対応
- 何が重要なのか、そしてそれについてどの程度確信しているのかを理解するのが得意
- すでに存在しており、うまく機能しています
短所
- 情報を見つけるのには最適ですが、行動を起こすにはあまり役立ちません
- 設定を微調整する必要があります。そうしないと、アラートが大量に送信されます
6.ゼロフォックス
ZeroFOX は、ソーシャル メディア、オープン Web、ダーク Web、モバイル エコシステムにわたるデジタル リスクから組織を守ることに重点を置いた脅威インテリジェンスおよび保護プラットフォームです。それフィッシングキャンペーンなどの脅威の特定を専門としています。、ブランドのなりすまし、アカウント乗っ取り、詐欺、企業とその顧客の両方をターゲットにした悪意のあるコンテンツ。
プラットフォームAI 主導の検出と人間の知能を使用して、リアルタイムのアラートと自動修復を提供します、脅威が拡大する前にセキュリティ チームが対応できるようにします。
長所
- オンラインでブランドを保護するために重要
- 詐欺サイトや偽アカウントを見つける
- ブランド保護に関するルールに従うのに役立ちます
- 偽物を自動的に削除できる
短所
- 主に外部の公共の脅威のため
- 通常は大企業向けの価格です
7. MISP (オープンソース)
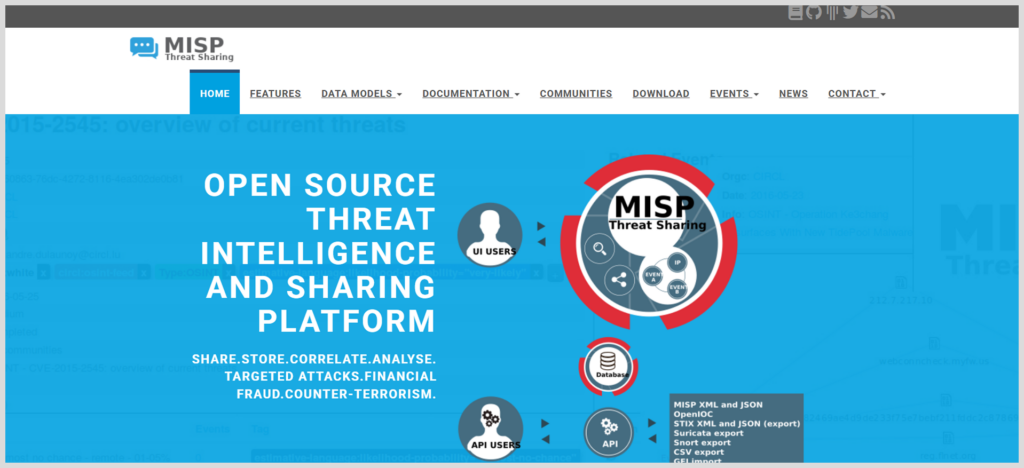
MISP (マルウェア情報共有プラットフォーム) は、共有とストレージを容易にするように設計されたオープンソースの脅威インテリジェンス プラットフォーム、組織間の脅威データの相関関係。 MISP は CERT、政府、セキュリティ チームによって広く使用されており、構造化された共有とコミュニティのコラボレーションを通じて生の指標を実用的なインテリジェンスに変えるのに役立ちます。
強力な自動化機能と幅広い統合サポートを備えた MISP は、組織が脅威データの完全な制御を維持しながら、協調的な防御モデルを構築できるようにします.
長所
- たくさんの人が情報を共有している
- 必要に応じて変更できます
- 信頼できる共有グループの標準
- 完全に無料のプラットフォーム
短所
- 見た目は豪華ではないし、有料のもののようなカスタマーサポートもありません
- セットアップして稼働し続けるには技術的なスキルが必要です
8.インテル471
Intel 471 は、サイバー脅威インテリジェンス プラットフォームです。サイバー犯罪の地下組織全体にわたる敵の行動の追跡を専門としています。。深い可視性を提供します。違法な市場 (ダークネット マーケットプレイス)、Web フォーラム、および非公開コミュニティでは、攻撃者が攻撃を計画し、エクスプロイトを取引し、盗んだデータを販売します。
検証や詳細な調査のためにこれらの環境に安全にアクセスするには、多くの場合、標準のブラウザを超えた特殊なツールが必要です。この分野の専門家にとって、ブラウザの検出防止の機能高度なトレードクラフトの一部です。
長所
- 悪者がやっていることへの最良のアクセス
- 攻撃やマルウェアについて早期に警告を発します
- 脅威を追跡し、詐欺行為を阻止するのに適しています
- 大企業や銀行も好評
短所
- 特定の焦点に焦点を当てているため、通常はより大きな情報セットアップの一部です
- 非常に高価です
9. Mandiant の脅威インテリジェンス
マンディアントのインテリジェンスは、最前線のインシデント対応の中で鍛えられました。世界最大の情報漏えいを解決するために呼び出されたものと同じものを活用した彼らの情報は、単なる理論ではなく、厳しい戦いを経た実際の調査に結びついています。
長所
- 現実世界の事件に基づいたインテル
- 誰に責任があるのかを明確にチェックしたレポート
- 優れたサポートとサービス
- APT グループと政府の脅威についてよく知っている
短所
- 通常のマルウェアよりも政府関連のものに重点を置いているようです
- プラットフォームは専門家サービスに接続されています
10.SOCプライム
SOC Prime は、次のような脅威インテリジェンス プラットフォームです。脅威の検出とインテリジェンス主導のセキュリティ運用に重点を置いています。ルール、シグネチャ、分析など、事前に構築された検出コンテンツの膨大なライブラリを組織に提供します。これらのライブラリは、SIEM (セキュリティ情報およびイベント管理) および XDR (拡張検出および応答) システムに統合できます。
長所
- 常に更新される大量の検出ルール
- 独自のルールを作成する時間を節約できます
- ルールは 30 を超える SIEM、EDR、および XDR プラットフォームで動作します
- コミュニティ主導型
短所
- 一般的な情報よりも検出に関する詳細
- 使用するには互換性のある SIEM/EDR ツールが必要です
最も有用な脅威インテリジェンス プラットフォーム – 比較表
| プラットフォーム | こんな方に最適 | 鍵の強さ | 導入 | 理想的なユーザーサイズ |
|---|---|---|---|---|
| ノードステラー | 実用的なインテルのワークフロー | ケース管理と運用化 | SaaS | ミッドマーケットからエンタープライズまで |
| 記録された未来 | リスクを総合的にモニタリング | 幅広いデータとリアルタイムの洞察 | SaaS | 大企業 |
| ファルコンX | 統合されたエンドポイント防御 | インテル主導の脅威ハンティングと自動化 | SaaS | 中~大規模 |
| Cortex XSOAR | 自動化されたセキュリティ対応 | オーケストレーションとプレイブックの自動化 | SaaS/オンプレミス | 成熟した SOC |
| 脅威ストリームの異常 | フィードの集約と関連付け | 複数のインテル フィードの管理 | SaaS/オンプレミス | 中~大規模 |
| ゼロフォックス | デジタルリスク保護 | ソーシャルメディアとブランド保護 | SaaS | ブランドを意識した組織 |
| ミスプ | コミュニティインテル共有 | オープンソースの柔軟性とコスト | オンプレミス/クラウド | 全員(技術スキルあり) |
| インテル 471 | 敵対者の洞察 | 犯罪地下情報局 | SaaS | 金融、大企業 |
| マンディアント | APT とインシデントのコンテキスト | 最前線の専門知識と帰属 | SaaS + サービス | 対象となる企業 |
| SOCプライム | 検出工学 | 厳選された検出ルール ライブラリ | SaaS | セキュリティ運用チーム |
最適な脅威インテリジェンス プラットフォームを選択するための基準
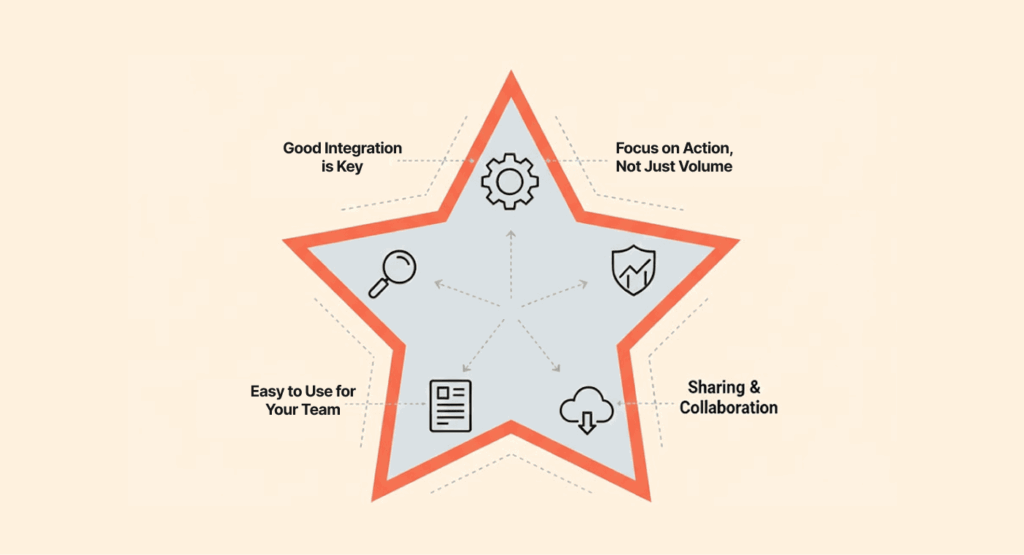
適切なツールを選択するということは、最も有名なツールを選択することではありません。むしろ、あなたのニーズに何が適合するかが重要です。それで、あなたは今、脅威インテリジェンス ツールのリストを調べていて、どれを選択すべきか迷っていますか?考慮すべき点は次のとおりです。
- 良好な統合が鍵となる: 最高のサイバーセキュリティ脅威インテリジェンス プラットフォームは、すでに使用しているものにぴったり適合します。 SIEM、ファイアウォール、EDR で問題なく動作することを確認してください。知性が一か所に留まっていると、何の役にも立ちません。
- ボリュームだけでなくアクションにも注目:大量のインジケーターが溢れていると疲れるかもしれません。並べ替え、スコアを付け、コンテキストを提供するプラットフォームを見つけてください。脅威を自動的にブロックするか、チケットを作成する必要があります。
- リスクに応じた補償: ベンダーはあなたがいる地域やビジネスに対応していますか?あなたが銀行である場合、影で何が起こっているかに目を光らせることが重要です。店舗はまずブランドを保護することに重点を置くかもしれません。
- チームにとって使いやすい: メイン アナリストのみがツールを操作できる場合、遅延が発生します。レイアウトは邪魔になるものではなく、役に立つものでなければなりません。
- 最新かつ迅速:知性は長くは続かない。更新の速度はどれくらいですか?古い情報は死んだらただの薬になる。
- 価格と価値: オープンソース ソフトウェアは使用に一切費用がかかりません。自分の知識があり、それをいじる時間があれば、非常に強力になります。ここに本当のトレードオフがあります。有料プラットフォームは、献身的なサポートと洗練によって時間と正気を稼いでくれますが、予算を圧迫します。オープンソース ツールを使いたいですか?それは問題ありませんが、本当のことを言うと、あなたは現金と引き換えに、自分のチームの専門知識という大変な仕事をしているのです。それを構築して維持するには社内のスキルが必要です。
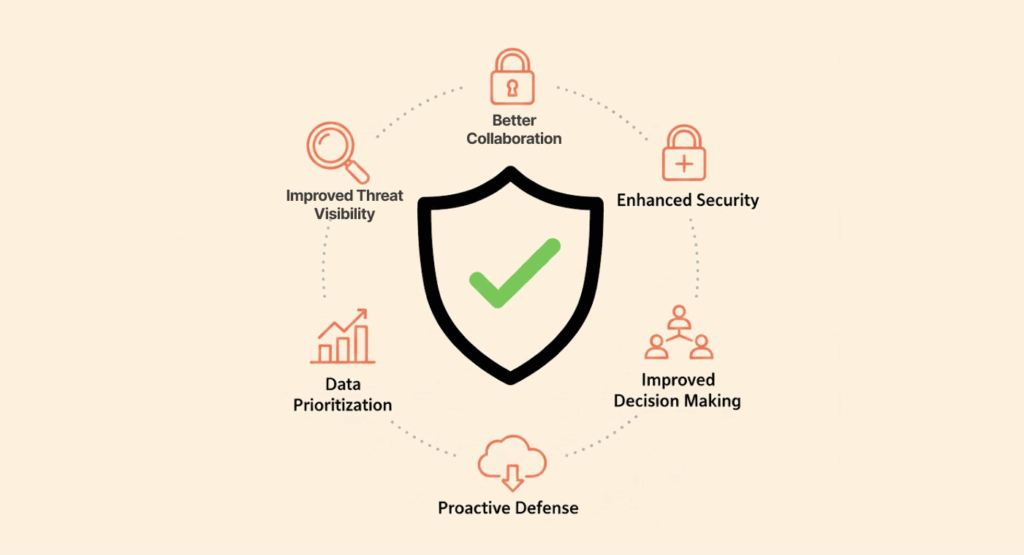
TIP の実装は、より多くのデータを取得するだけではありません。それは、チームがあまり心配することなく少しよく眠れるようになる、目に見える改善についてです。
- 脅威の可視性の向上: すべての脅威を 1 か所で確認できます。大量のウィンドウを切り替える必要はありません。この完全なビューは、早い段階で内容を確認するのに役立ちます。
- より速い応答: ここで自動化が威力を発揮します。検出からアクションまでの時間を短縮し、手動プロセスでは数時間かかる処理を数秒で処理します。そうすれば、受けるダメージは少なくなります。
- 偽陽性の減少: 情報を追加することで、TIP はノイズを削減します。チームはそこにないものを探すのをやめ、本当の脅威に集中できるようになります。
- より良いコラボレーション:彼らは障壁を取り除きます。ヒントを使用すると、チームやパートナー間で情報を簡単に共有し、グループ防御を行うことができます。
- より賢いリソースの使用: タスクを自動化することで、アナリストは得意なこと、つまり詳細な調査や脅威の探索を行うことができます。
- セキュリティの向上: TIP は、あなたが持っているものに代わるものではありません。それはそれらのツールをより良くします。 SIEM、EDR、ファイアウォールに適切な情報を提供することで、セキュリティ設定全体が強化されます。